
革新漏洞扫描技术,打造电力行业网络安全新利器 CNR220-483
项目背景
本文针对电力生产中的实际痛点,研发了革新漏洞扫描技术,打造电力行业网络安全新,有效提升了作业效率与安全水平。电力行业网络安全检查长期依赖通用漏洞扫描产品。这类产品在调度主站、变电站、电厂等场景使用时,扫描行为对生产系统的影响难以预估,且普遍不涵盖电力专用软件、通信协议和嵌入式设备漏洞。基层班组缺乏专门安全人员,面对复杂工具往往难以独立完成排查。
问题根源在于,通用扫描工具以IT网络为设计对象,未考虑电力监控系统对稳定性的严苛要求,也缺少针对电力专有资产的漏洞知识库。同时,工具操作门槛高,无法适应班组日常隐患排查的节奏。
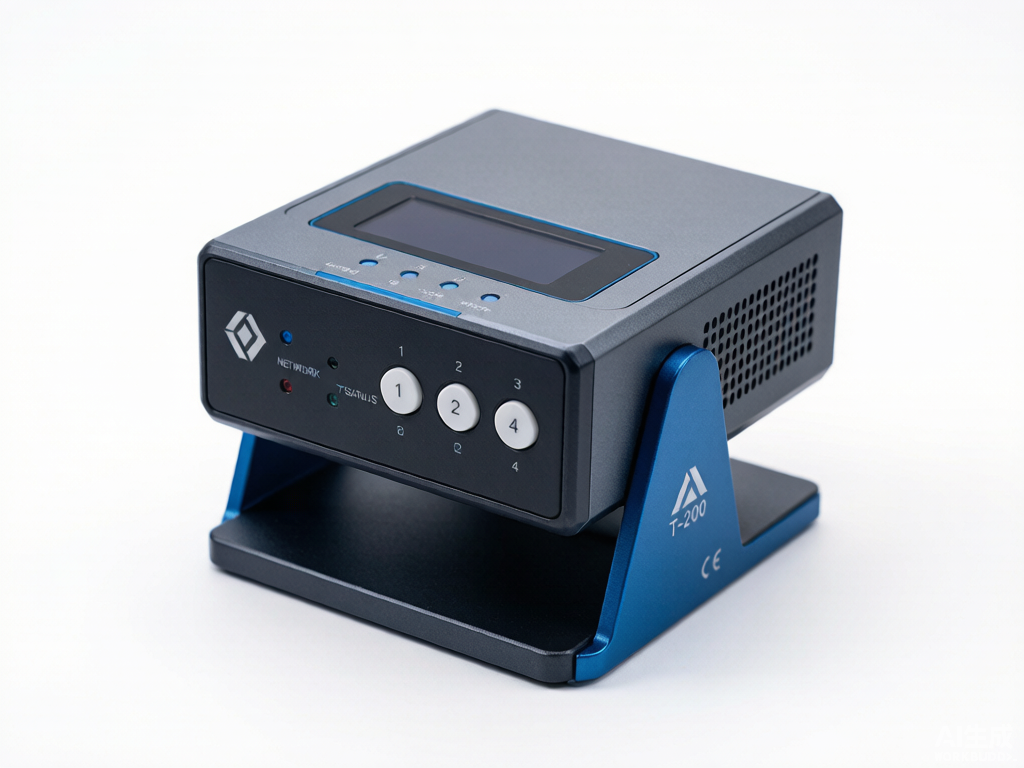
项目团队由此立项,目标是研制一款面向电力行业的网络安全工具箱,在自动发现检查对象、动态加载漏洞库、风险无损化探测和插件式扫描等方面形成突破,让漏洞排查既安全又便捷。
存在问题
- 扫描影响不可控。常规工具在扫描过程中可能引发被扫设备资源争用,严重时影响生产系统稳定运行。
- 电力专用资产涵盖不足。通用漏洞库未收录电力专用软件、协议和设备漏洞,检查结果存在明显盲区。
- 基层使用困难。非专门安全人员难以完成策略配置、任务下发和结果研判,工具利用率低。
- 检查效率偏低。登录与非登录检查耗时较长,难以适应常态隐患排查和应急保障的时效要求。
- 漏洞信息不充分。漏洞库规模有限,关联的CVE漏洞数量少,无法支撑系统风险判断。
创新目标
研制一款适用于电力行业的网络安全工具箱,实现检查对象自动发现、漏洞库动态加载、风险无损化探测和插件式漏洞扫描,提供一键式操作模式,在降低扫描对系统稳定性影响的同时,提高漏洞排查的便捷性和准确性,并可拓展至营销、运检和信通等业务领域。
技术方案
工具箱采用插件式扫描架构,将漏洞检测能力封装为独立插件,按需动态加载漏洞库。检查对象自动发现模块负责识别目标资产,风险无损化探测模块控制扫描行为对CPU和内存的影响,避免对生产系统造成干扰。
操作流程上,用户通过一键式工具操作模式启动检查任务。系统自动完成资产发现、漏洞库加载和扫描任务下发,登录检查与非登录检查按预设策略执行,最终输出漏洞排查结果。
工具箱支持同时扫描多台主机和多个并发任务,漏洞库关联大量CVE漏洞,漏洞库数量超过14万,可适应电力监控系统调度主站、变电站、电厂等场景的常态隐患排查、专项检查和应急保障需求。
创新亮点
- 风险无损化探测:扫描过程对被扫设备CPU和内存的影响均小于30%,内存占用率小于40%,大幅降低系统稳定性风险。
- 插件式漏洞扫描:漏洞库动态加载,涵盖电力专用软件、协议和设备漏洞,弥补通用产品盲区。
- 一键式操作:面向基层非专门人员设计,简化策略配置和任务下发,降低使用门槛。
- 实用检查能力:登录检查时每个资产300个漏洞平均耗时不超过10分钟,非登录检查时每个资产16个漏洞平均耗时不超过7分钟。
- 丰富漏洞信息:关联超过7万个CVE漏洞,漏洞库数量超过14万,支撑系统风险研判。
落地应用效果
工具箱已广泛应用于电力监控系统调度主站、变电站、电厂等的常态隐患排查、专项检查和应急保障工作,并可拓展至营销、运检和信通等其他业务领域。技术成熟度达到实验室环境验证阶段,已被列入国调中心十四五计划,将配置到各个班组,市场容量预计数千台。
| 对比项 | 传统方式 | 本成果 |
|---|---|---|
| 扫描对系统影响 | 不可控,存在稳定性风险 | CPU和内存影响均小于30% |
| 电力专用漏洞涵盖 | 未涵盖 | 插件式动态加载,涵盖专用资产 |
| 操作方式 | 需专业人员配置 | 一键式操作,基层可用 |
| 漏洞库规模 | 有限 | 超过14万,关联超7万个CVE漏洞 |
| 检查效率 | 耗时较长 | 登录检查不超过10分钟,非登录不超过7分钟 |
产出物:网络安全工具箱,含检查对象自动发现、漏洞库动态加载、风险无损化探测和插件式漏洞扫描功能。
适用场景:电力监控系统调度主站、变电站、电厂的常态隐患排查、专项检查和应急保障,以及营销、运检、信通等业务领域。
常见问题
Q:工具箱扫描时会不会影响生产系统稳定运行?
A:工具箱采用风险无损化探测,对被扫设备CPU和内存的影响均小于30%,内存占用率小于40%,大幅降低扫描引起的稳定性风险。
Q:基层非专业人员能否独立操作?
A:工具箱提供一键式工具操作模式,简化了策略配置和任务下发流程,基层班组人员可独立完成漏洞排查。
Q:工具箱能涵盖哪些电力专用资产?
A:通过插件式漏洞扫描和动态加载漏洞库,工具箱覆盖电力专用软件、协议和设备漏洞,弥补通用扫描产品的盲区。
数据来源:项目验收报告及现场应用统计,单位信息已脱敏处理。
本项目相关常见问题
工具箱采用风险无损化探测,对被扫设备CPU和内存的影响均小于30%,内存占用率小于40%,大幅降低扫描引起的稳定性风险。
工具箱提供一键式工具操作模式,简化了策略配置和任务下发流程,基层班组人员可独立完成漏洞排查。
通过插件式漏洞扫描和动态加载漏洞库,工具箱覆盖电力专用软件、协议和设备漏洞,弥补通用扫描产品的盲区。
有类似技术需求或创新项目想法?欢迎咨询
400-6611-383